
Jetpack und XML-RPC
XML-RPC ist ein Kommunikationsprotokoll, das Jetpack verwendet, um deine Website mit WordPress.com zu verbinden. Erfahre mehr über XML-RPC und wie es Jetpack unterstützt.
Was ist XML-RPC?
XML-RPC ist ein Protokoll, das die Kommunikation zwischen deiner Website und externen Servern ermöglicht. Jetpack verwendet dieses Protokoll, um deine Website mit WordPress.com zu verbinden. Die Kernsoftware von WordPress unterstützt XML-RPC seit Version 3.4 von WordPress und gilt als stabiles Tool. Weitere Informationen zur XML-RPC-Schnittstelle (API) von WordPress und dazu, wie es genutzt werden kann, findest du in den Entwicklerressourcen von WordPress.org.
Wie funktioniert XML-RPC?
Mit Jetpack wird deine Website zu einem XML-RPC-Server, sodass WordPress.com bei der Verbindung mit WordPress.com kommunizieren kann. Wie bei anderen Implementierungen von API ist eine vordefinierte Liste von Prozeduren erforderlich, die remote aufgerufen werden können, sowie eine bestimmte Liste von Daten, die bereitgestellt werden können.
Ist XML-RPC veraltet?
Obwohl XML-RPC an Popularität verloren hat, wird es weiterhin häufig verwendet. Während neuere APIs oft auf anderen Standards wie REST oder GraphQL basieren, ist XML-RPC in zahlreiche bestehende Systeme integriert und wird daher so bald nicht verschwinden.
Wurde XML-RPC aus PHP entfernt?
Die XML-RPC-Erweiterung (PECL) für PHP bietet Funktionen, die die Entwicklung von XML-RPC-APIs vereinfachen. Ab PHP 8.0 ist die Erweiterung nicht mehr in PHP enthalten und muss separat installiert werden.
Jetpack verwendet diese Erweiterung nicht. Auf Websites von Jetpack hat diese Änderung keine Auswirkungen. Jetpack enthält eine eigene XML-RPC-Implementierung, die nicht auf der PHP-Erweiterung von PHP basiert.
Welche Sicherheitsbedenken gibt es bei der Verwendung von XML-RPC?
Wie die meisten Technologien ist XML-RPC von sich aus weder sicher noch unsicher. Alles hängt von der jeweiligen Implementierung ab, und Jetpack bietet die sicherste Möglichkeit, es zu verwenden.
Typische Integrationen mit einer XML-RPC-Schnittstelle (API) senden zur Kommunikation zwischen deiner Website und dem entsprechenden Dienst einen Benutzernamen und ein Passwort im Klartext. Dadurch wird die Verwendung dieser API weniger sicher. Die XML-RPC-Integration von Jetpack funktioniert jedoch anders.
Einige Sicherheits-Plugins und Firewall-Systeme von Hostern blockieren xmlrpc.php vollständig. Durch die Blockierung kann WordPress.com deine Website nicht erreichen, wodurch die Verbindung zu Jetpack unterbrochen wird. Jetpack zeigt in WP-Admin einen Hinweis an, wenn dies passiert – siehe unsere Supportseite zur Behebung von Problemen mit Jetpack für Informationen zur Behebung.
Worin unterscheidet sich die XML-RPC-Integration von Jetpack?
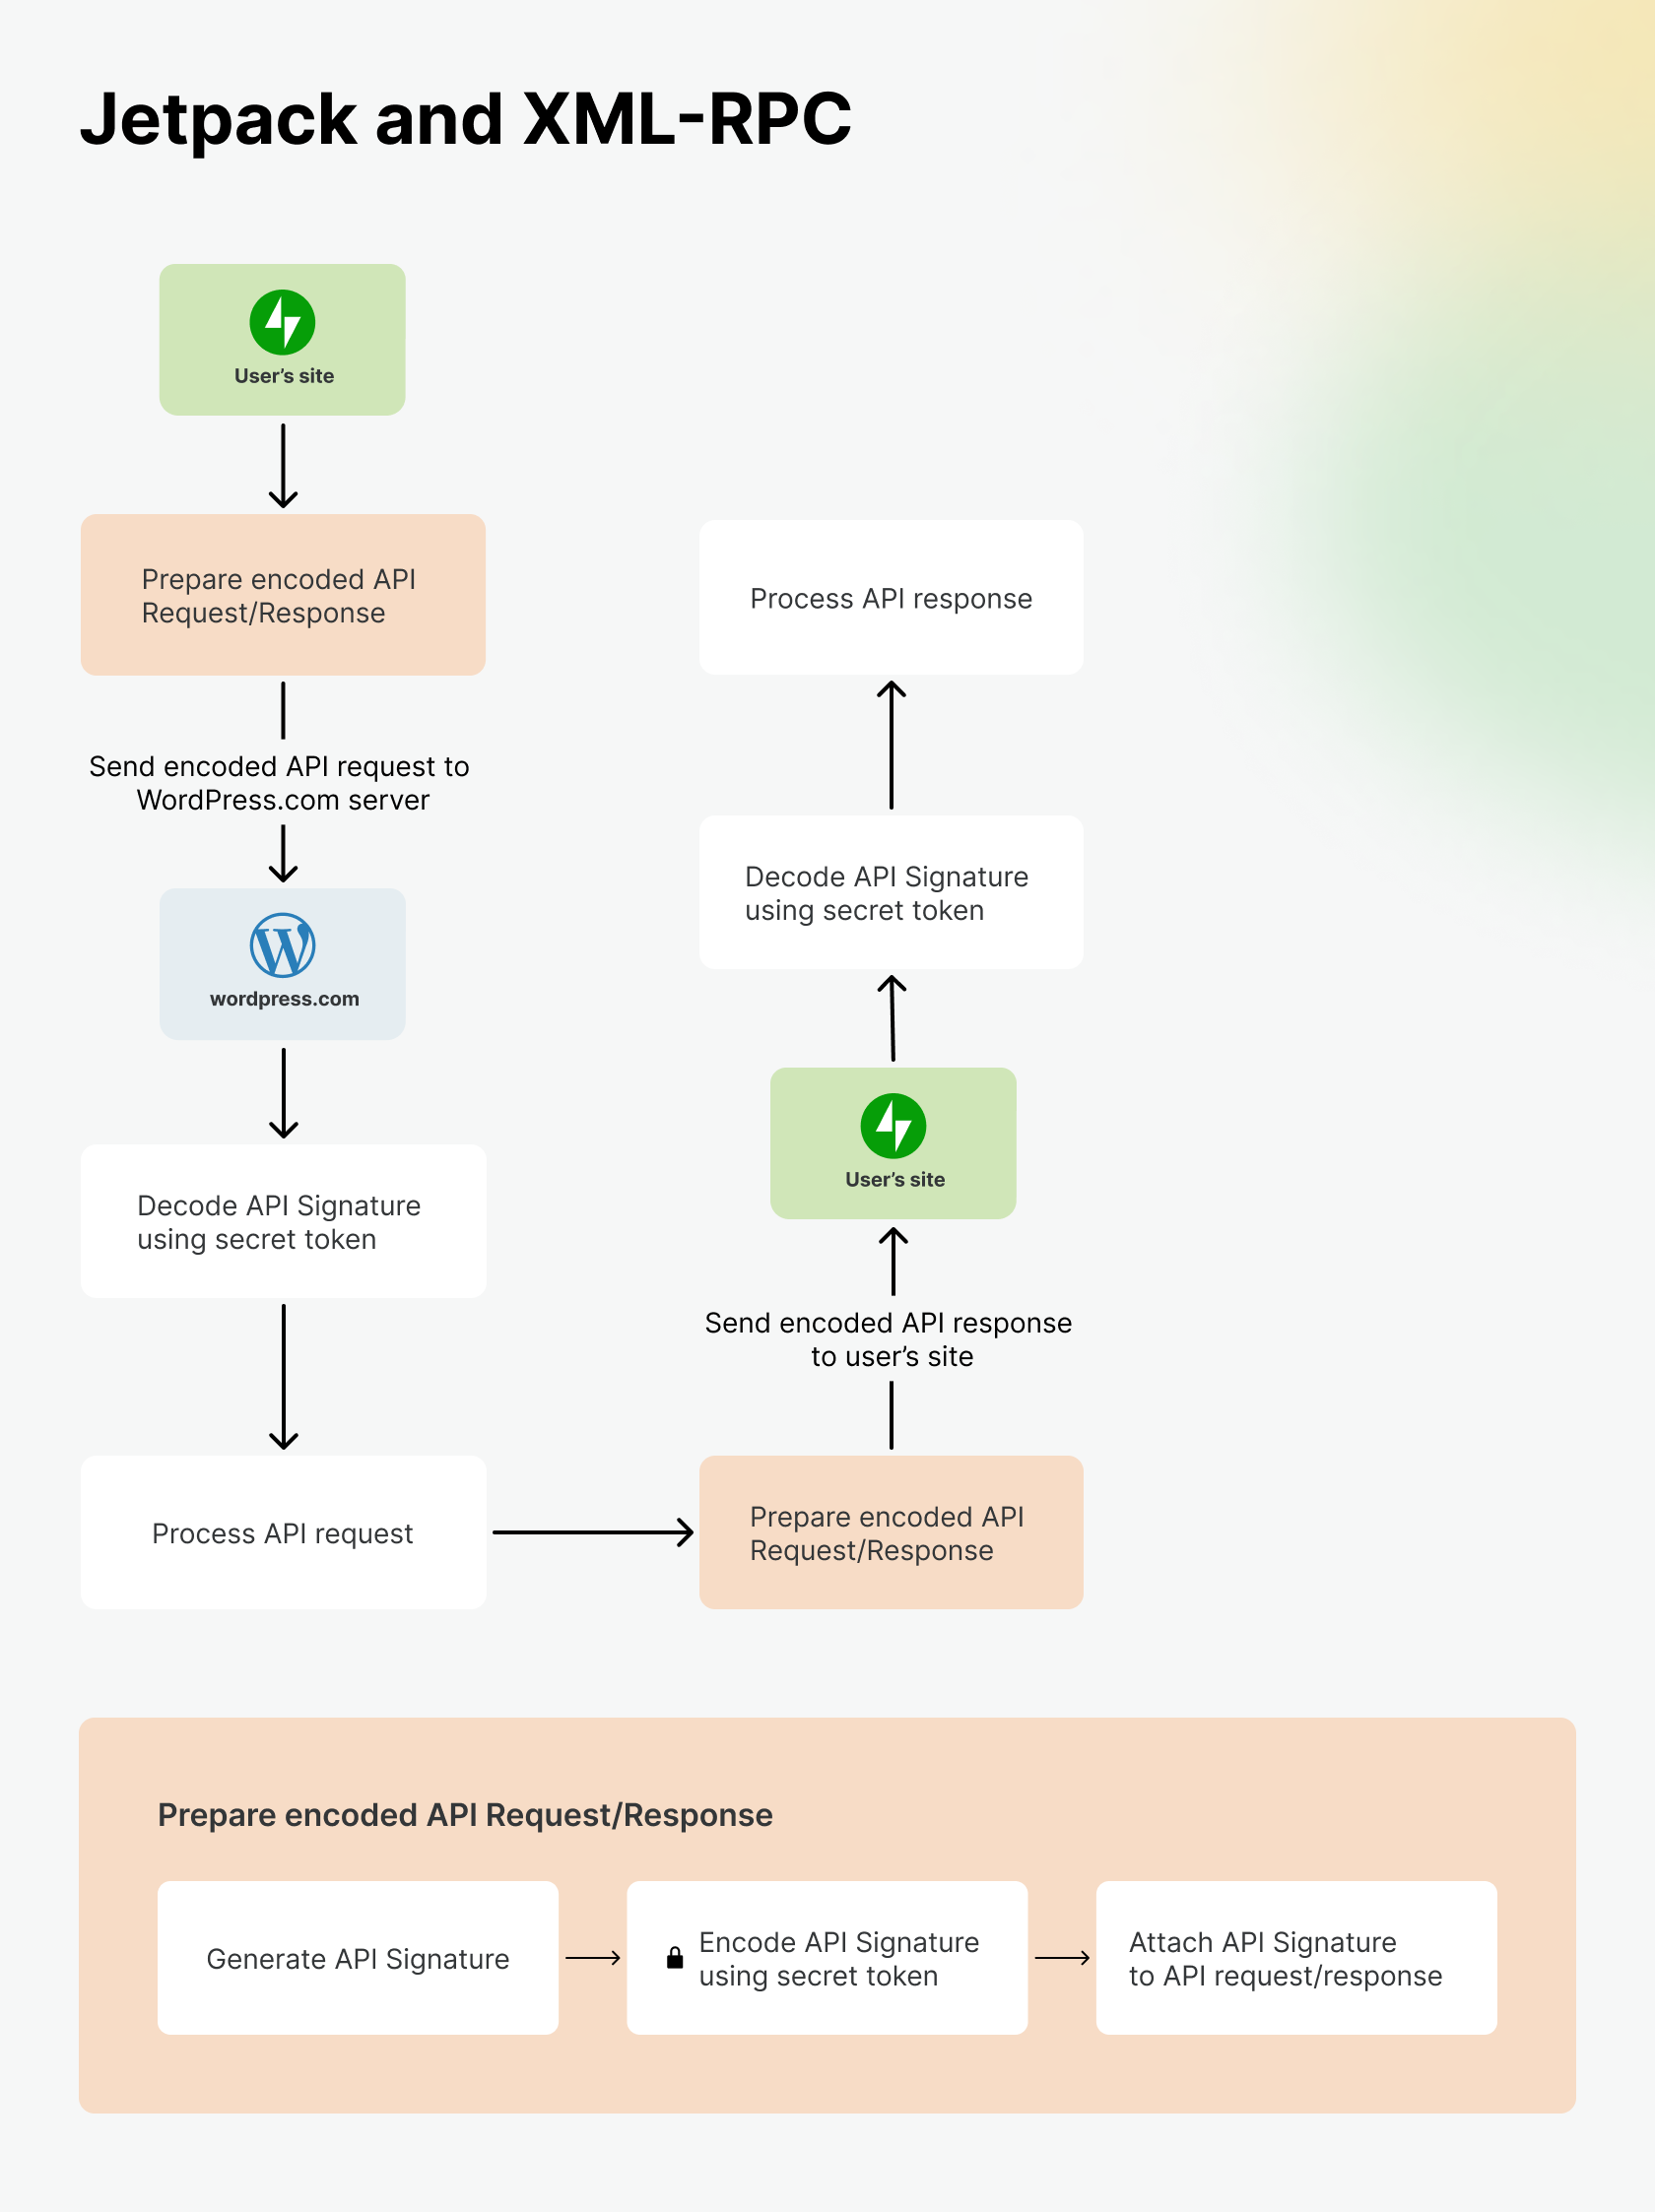
Jetpack sendet keinen Benutzernamen und kein Passwort über eine API, um deine Website mit WordPress.com zu verbinden. Unsere Verbindungsmethode ist insofern anders, als wir ein tokenbasiertes System verwenden, ähnlich wie OAuth. Das bedeutet, dass Jetpack anstelle eines Benutzernamens und Passworts eine spezielle Zeichenfolge erzeugt, die als Signatur für API bezeichnet wird und an alle Anfragen an API angehängt wird. Vor dem Senden der Anfrage wird die API-Signatur mithilfe eines geheimen Tokens codiert.
Stell dir das geheime Token wie eine Chiffre vor, mit der eine Nachricht in einen Geheimcode umgewandelt wird. Zuerst verwendet der Absender der Nachricht diese Chiffre, um die Nachricht in einen Geheimcode umzuwandeln. Dann kann der Empfänger der Nachricht, der ebenfalls Zugriff auf die Chiffre hat, den Geheimcode wieder in die ursprüngliche Nachricht zurückübersetzen. Die Verwendung von XML-RPC durch Jetpack funktioniert ganz ähnlich.
Das geheime Token (auch Chiffre genannt) existiert ausschließlich auf deiner Website mit Jetpack und auf dem Server von WordPress.com, mit dem deine Website kommuniziert. Das bedeutet: Selbst wenn die Anfrage an die API unterwegs abgefangen würde, gäbe es keine Möglichkeit, die Signatur der API zu decodieren, da für die Decodierung der Signatur der API Zugriff auf das geheime Token erforderlich ist.
Dieser Ansatz gilt als allgemein sicher und zuverlässig und wird von anderen Standards für API, einschließlich REST, verwendet.
Welche Vorteile bietet XML-RPC gegenüber der REST-Schnittstelle (API)?
Für Jetpack dreht sich alles um Stabilität. Durch die weitere Verwendung von XML-RPC können Nutzer älterer Versionen von Jetpack weiterhin die Funktionen von Jetpack nutzen. Wir empfehlen zwar dringend, dein Jetpack-Plugin auf dem neuesten Stand zu halten, verstehen aber, dass dies nicht immer möglich ist. Wir möchten unsere Nutzer älterer Plugin-Versionen nicht im Stich lassen und beabsichtigen daher, XML-RPC so lange wie möglich weiter zu verwenden.
Falls wir irgendwann in Zukunft auf die REST-Schnittstelle (API) umsteigen müssen, werden wir unsere Nutzer vor der Umstellung über diesen Wechsel informieren.
Still need help?
Please contact support. We’re happy to advise.

